

sábado, 5 de septiembre de 2026
Privacidad y consentimiento en apps móviles de comercio electrónico: RGPD, CCPA, seguimiento, notificaciones push y elección del cliente
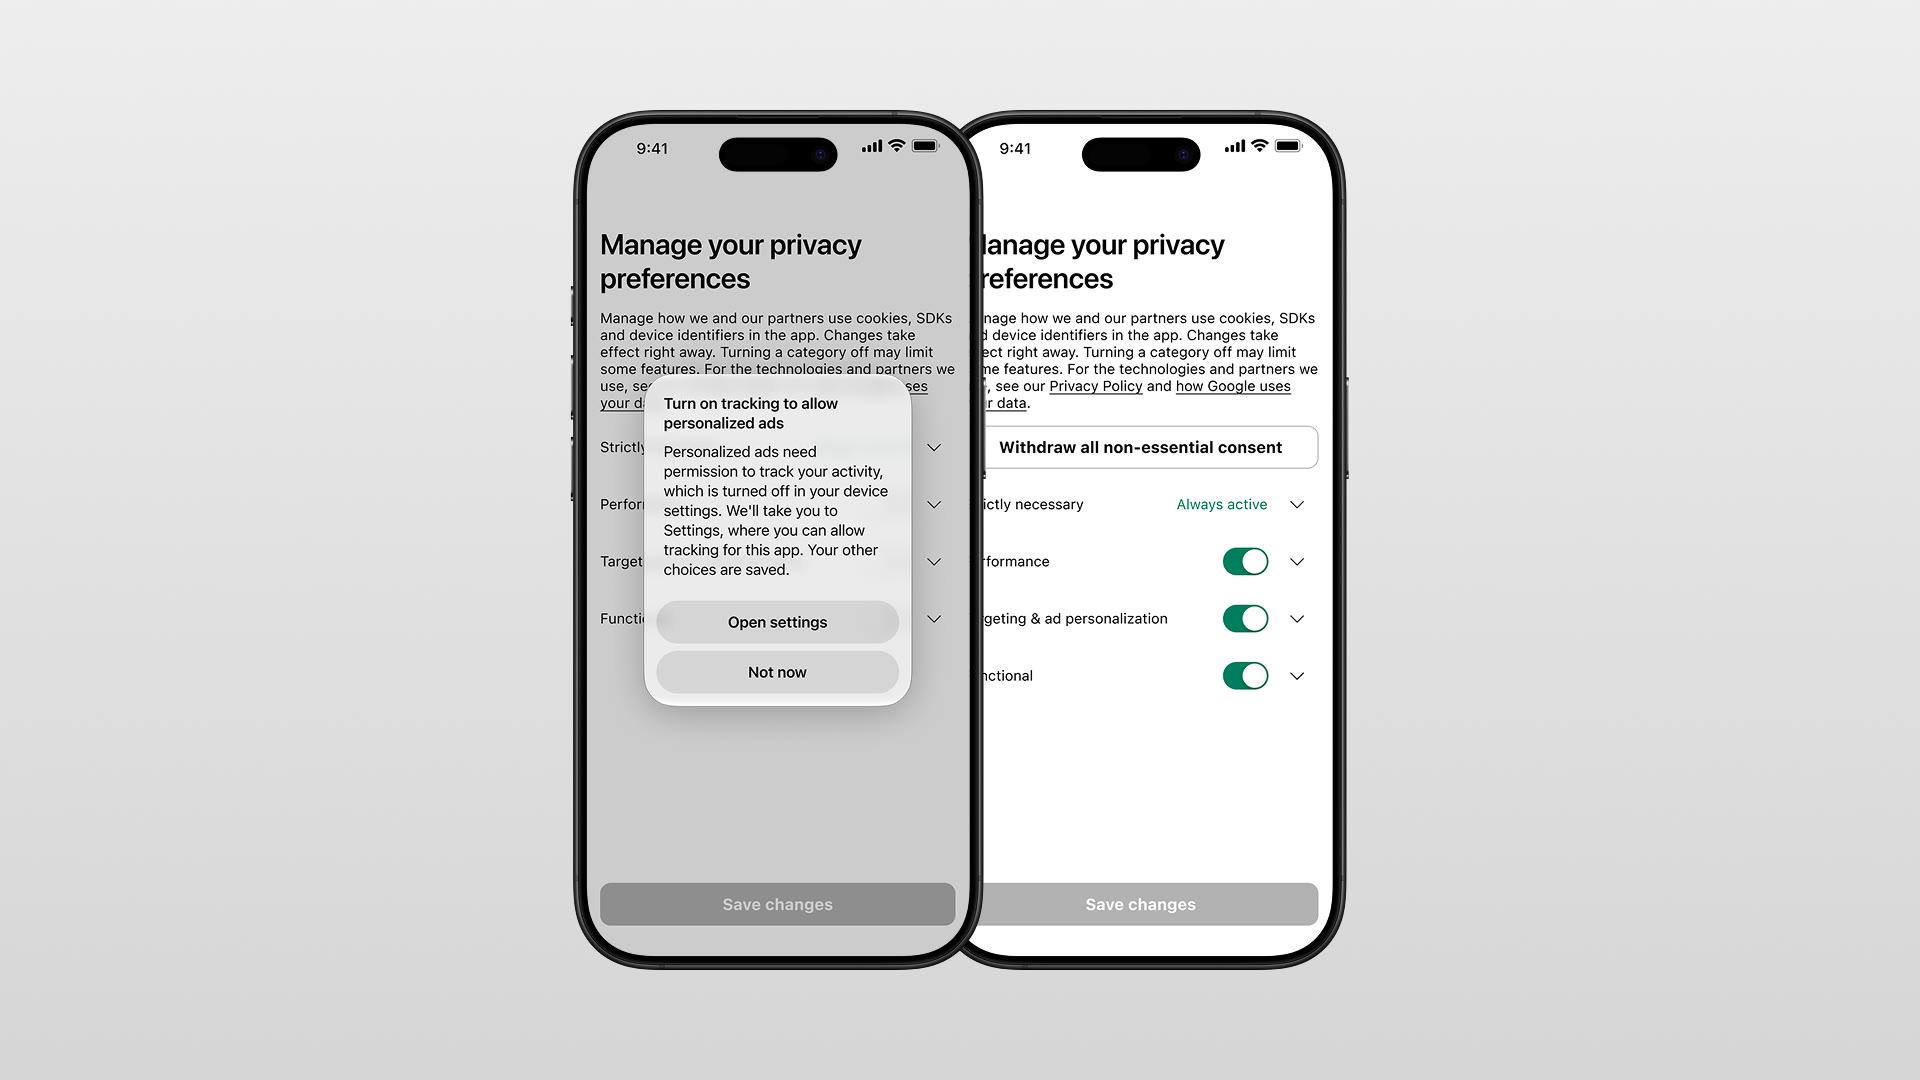

La privacidad en una app de compras es mucho más que papeleo legal. Afecta a la confianza del cliente, al alcance de tu marketing, a la atribución y a la aprobación en la App Store. Si lo haces mal, puedes dañar la confianza en la instalación, romper la medición y arriesgarte a un rechazo. Si lo haces bien, los clientes tienen opciones más claras y tu equipo trabaja con datos más fiables.
Esta guía da a los equipos de producto y marketing las distinciones que necesitan antes de leer las guías detalladas sobre seguimiento, consentimiento de notificaciones push, diseño del centro de privacidad, retención y proveedores. Cubre las normas europeas y las de California, cuándo aplica el permiso de seguimiento de Apple, cómo funciona el consentimiento para las notificaciones push y qué necesita un centro de privacidad para que la gente lo use.
Alcance y lo que esto no es. Esta es una visión estratégica para equipos de producto y marketing. No es asesoramiento legal y no sustituye a un abogado ni a un delegado de protección de datos. Las normas cambian a menudo y varían según la jurisdicción. Lo que aplica a tu app depende de tus propios flujos de datos, de tus mercados y de tu implementación. Trata todo lo que hay aquí como preguntas que tienes que resolver con asesoría legal, verifica los requisitos vigentes en la fuente y haz revisar tu configuración concreta antes de apoyarte en ella. Este aviso cubre todo el artículo.
El principio que tiene que aprender tu equipo
Una pantalla de consentimiento no es una política de privacidad, y un permiso del sistema no es automáticamente un consentimiento legal. Son cuatro cosas distintas. Muchos errores de cumplimiento en apps de comercio empiezan cuando un equipo las trata como una sola.
- Una política de privacidad es un documento informativo. Explica lo que haces. Por sí sola no suele ser un consentimiento, aunque a menudo forma parte de una información obligatoria o de un deber de transparencia.
- Una pantalla de consentimiento es donde el cliente toma una decisión real e informada sobre los usos opcionales de sus datos.
- Un permiso del sistema (el aviso de seguimiento de iOS, el aviso de notificaciones de Android) es el control del sistema operativo. Concederlo no equivale a dar un consentimiento legal según las normas europeas, y no sustituye a las elecciones que ofreces dentro de la app.
- Un derecho de privacidad del cliente (acceso, supresión, exclusión de la venta o la cesión) es un proceso que tienes que atender, separado de cualquier interruptor de consentimiento.
Cuando un equipo interioriza que son cosas distintas, casi todas las decisiones de diseño se vuelven más fáciles. El resto de la guía recorre las capas en orden.
Las cinco capas de datos de una app de compras
Cada actividad tiene obligaciones distintas. No trates "los datos de la app" como un único bloque. Separa las actividades, porque cada una puede tener una base legal y una promesa al cliente diferentes.
| Actividad | Requisito habitual |
|---|---|
| Cuenta, carrito, pago y gestión del pedido | Normalmente el servicio o el contrato u otra base legal, no un interruptor de marketing |
| Prevención del fraude y seguridad | Puede apoyarse en otra base legal, según la implementación real |
| Analítica opcional | Depende de la jurisdicción, los SDK, los identificadores y el caso de uso |
| Publicidad personalizada y remarketing | En Europa suele hacer falta consentimiento; Google exige que se le transmita la elección del usuario |
| Seguimiento entre apps y webs en iOS | Permiso de ATT cuando aplica la definición de seguimiento de Apple |
| Notificaciones push promocionales | Permiso del sistema, más consentimiento explícito de marketing dentro de la app y una vía de baja en la app |
| "Venta" o "cesión" en California | Un derecho de exclusión para las empresas afectadas, no un modelo de aceptación previa al estilo europeo |
| Supresión de la cuenta | Un proceso de derechos, distinto de retirar el consentimiento de marketing o de analítica |
Los datos necesarios para el servicio, la analítica opcional, el seguimiento publicitario, el permiso de marketing y los derechos de privacidad son cosas separadas. Cuando te apoyas en el consentimiento para usos opcionales, los artículos 5 a 7 del RGPD exigen que ese consentimiento sea demostrable, esté claramente separado, resulte inteligible y sea fácil de retirar. También exigen limitación de la finalidad, minimización de datos y conservación solo durante el tiempo necesario. El CEPD dice que retirar el consentimiento tiene que ser tan fácil como darlo.
El RGPD no es la única norma en Europa
No trates "la privacidad europea" como si fuera solo el RGPD. Las normas de marketing electrónico y de acceso al dispositivo conviven con el RGPD, y pueden exigir consentimiento donde el RGPD por sí solo quizá no lo haría. En el Reino Unido, el reglamento PECR regula el marketing electrónico y cualquier tecnología que almacene información en el dispositivo del usuario o acceda a ella. La guía de la ICO dice de forma explícita que esto incluye las apps móviles. Cuando aplican los dos regímenes, tienes que cumplir los dos.
El efecto práctico para una app de compras:
- Los mensajes de marketing (email, SMS y a menudo el marketing dentro de la app) pueden activar las normas de consentimiento de la privacidad electrónica además del RGPD, según la guía de la ICO sobre PECR.
- Almacenar o leer datos en el dispositivo, incluidos los identificadores de los SDK y tecnologías similares dentro de una app, entra en la guía de la ICO sobre tecnologías de almacenamiento y acceso, no solo en el RGPD.
No digas "el RGPD exige consentimiento para la analítica y la publicidad" como regla general. Di que el consentimiento tiene que ser demostrable, específico por finalidad y fácil de retirar allí donde te apoyes en él, ya sea bajo el RGPD o bajo las normas de privacidad electrónica aplicables. Resuelve la base de cada actividad con asesoría legal y con tu mapa de datos.
Qué debe mostrar la primera pantalla de elección
La primera pantalla de privacidad debe ayudar al cliente a tomar una decisión real, no empujarlo a través de un documento legal. Explica los usos opcionales con palabras sencillas.
Una primera capa completa contiene:
- El nombre de la marca (el responsable del tratamiento).
- Una explicación corta de lo que es necesario para que la app funcione.
- Explicaciones separadas y en lenguaje llano de las finalidades opcionales: analítica y mejora de la app; publicidad personalizada y medición; comunicaciones de marketing.
- Una frase clara que diga que comprar y usar las funciones principales sigue siendo posible si el cliente rechaza las opciones opcionales.
- Acciones igual de visibles, por ejemplo Usar solo los datos necesarios, Permitir los datos opcionales y Gestionar mis opciones. No pongas el botón de aceptar en grande y el de rechazar como un enlace tenue.
- Una vía hacia la política de privacidad y la información detallada de proveedores.
- Una nota que diga que las opciones se pueden cambiar después en Perfil o Ajustes.
Para los usuarios del EEE, el Reino Unido y Suiza, cuando entran en juego la publicidad o la medición de Google, la política de consentimiento de usuarios de la UE de Google espera un aviso claro, una acción afirmativa, una mención a la personalización publicitaria en la primera capa, la indicación de que terceros (incluido Google) reciben datos y un enlace a la información de Google sobre el uso responsable de los datos. En términos sencillos: no escondas "publicidad personalizada" detrás de una frase amable como "mejorar tu experiencia".
Un ejemplo de primera capa pensado para el cliente:
Tus opciones de privacidad Usamos los datos necesarios para tu cuenta, tu carrito, el pago y el seguimiento de tus pedidos. Con tu permiso, usamos además la actividad en la app y la información del dispositivo para entender qué funciona, medir la publicidad y mostrarte ofertas más relevantes. Puedes cambiar estas opciones cuando quieras en Perfil > Privacidad y marketing. Usar solo los datos necesarios | Permitir los datos opcionales | Gestionar mis opciones
La pantalla de detalle que hay detrás de "Gestionar mis opciones" debe separar las opciones por finalidad (analítica, publicidad, marketing), no por etiquetas vagas como "socios de marketing".
Cuándo y cómo pedir el permiso de ATT
App Tracking Transparency es un requisito de plataforma de Apple, no un sustituto de las elecciones europeas o californianas. Apple exige el aviso de ATT cuando una app vincula sus datos con los datos de las apps, webs o propiedades fuera de línea de otras empresas, con fines de publicidad segmentada o de medición publicitaria. Según la orientación de Apple sobre privacidad del usuario, esto aplica incluso cuando el identificador es un email o un teléfono con hash, y no el identificador publicitario.
El enfoque correcto es estrecho y honesto:
- Pide el permiso solo cuando la app hace de verdad el seguimiento tal y como lo define Apple.
- Explica antes el beneficio en un aviso previo corto dentro de la app.
- Muestra después el aviso de ATT del sistema de Apple.
- No condiciones nunca la compra, el contenido, las ofertas ni las recompensas a que el cliente acepte el seguimiento.
- Vuelve a comprobar el estado del permiso en arranques posteriores y detén el seguimiento si ya no está autorizado.
Apple permite un aviso previo transparente, pero prohíbe manipular, retirar funcionalidad o pagar a la gente por conceder el permiso de seguimiento. Por ejemplo:
Ayúdanos a medir nuestra publicidad Si permites el seguimiento, podemos medir qué anuncios traen clientes a la app y hacer que nuestra publicidad se repita menos. Tu experiencia de compra funciona igual en ambos casos. Continuar | Ahora no
El texto de finalidad del sistema debe decir qué hacen los datos, no lanzar una promesa genérica de "para una experiencia mejor". Por ejemplo: "Usamos el identificador de tu dispositivo para medir el rendimiento publicitario y personalizar la publicidad en las apps y webs de otras empresas". Muéstralo solo si es verdad. Si tu app hace analítica propia de la misma marca y no hace seguimiento entre empresas, puede que ATT no aplique en absoluto, pero esa decisión pertenece a tu mapa de datos y a tu revisión legal. Para la decisión completa, la redacción del texto de finalidad y qué pasa con tu medición publicitaria cuando un cliente lo rechaza, consulta App Tracking Transparency: cuándo necesita ATT una app de comercio electrónico y cómo pedirlo.
Separa el consentimiento de notificaciones del consentimiento de marketing
El permiso para enviar notificaciones push se desperdicia con facilidad. Una app de comercio no debe mezclar "queremos tenerte al día de tu pedido" con "queremos hacerte marketing". En Android 13 y versiones posteriores, las apps nuevas necesitan el permiso en tiempo de ejecución POST_NOTIFICATIONS, y Android recomienda pedirlo en contexto y con una explicación clara. Apple también exige la autorización del usuario para las notificaciones que pueden interrumpirle.
Aquí hay cuatro cosas distintas, y tratarlas como una sola es donde las marcas se meten en problemas:
- Los mensajes de pedido, entrega, seguridad y cuenta.
- Los mensajes de vuelta a stock, bajada de precio, fidelización y promoción.
- El ajuste de notificaciones del dispositivo, a nivel de sistema.
- La preferencia de marketing de la propia marca dentro de la app.
Las directrices de revisión de la App Store de Apple exigen consentimiento explícito dentro de la app para las notificaciones push promocionales y una forma de darse de baja dentro de la app. Las notificaciones push tampoco pueden ser obligatorias para que la app funcione. Así que pídelas en contexto y ofrece categorías:
Recibe avisos cuando importa Activa las notificaciones para los cambios de entrega, la vuelta a stock de tus productos guardados y las ofertas que tú elijas. Puedes cambiar las categorías o desactivarlas cuando quieras. Activar notificaciones | Ahora no
Las categorías pueden ser: pedidos y entregas; vuelta a stock y bajadas de precio; fidelización y recompensas; novedades y rebajas. La regla que importa: no des a entender nunca que aceptar los avisos de entrega significa que el cliente ha consentido el marketing promocional. Para el desglose completo de las dos decisiones separadas que hay detrás del consentimiento de notificaciones push y para diseñar el centro de preferencias, consulta consentimiento de notificaciones push: permiso, consentimiento de marketing y diseño del centro de preferencias. Para gestionar bien las notificaciones push una vez que tienes el consentimiento, consulta notificaciones push: el canal de retención que las marcas de Shopify aún no han construido. Las notificaciones push tienen su propia voz. No son un email más barato.
El centro de privacidad en el Perfil
El centro de privacidad debe ser una pantalla de la app, no un enlace enterrado en una página legal. El cliente necesita un camino evidente para cambiar sus opciones, y esos controles tienen que surtir efecto. Una estructura sugerida:
Perfil
  Privacidad y marketing
    - Tus opciones de privacidad
        - Usar solo los datos necesarios / Retirar el consentimiento opcional
        - Analítica y mejora de la app
        - Publicidad personalizada y medición
    - Preferencias de marketing
        - Notificaciones push: pedidos / vuelta a stock / fidelización / ofertas
        - Preferencias de email
        - Preferencias de SMS
    - Permisos del dispositivo
        - Seguimiento: estado + "Abrir los ajustes del dispositivo"
        - Notificaciones: estado + "Abrir los ajustes del dispositivo"
    - Tus opciones de privacidad en California
        - No vender ni ceder mi información personal
        - Limitar el uso de mi información personal sensible  (solo si tratas información personal sensible)
    - Descargar mis datos / solicitar acceso
    - Eliminar la cuenta / solicitar la supresión de mis datos personales
    - Política de privacidad
    - Nuestros proveedores de servicios y subencargados del tratamiento
Dos notas de diseño sobre ese árbol. Primera, "Eliminar la cuenta" y "solicitar la supresión de mis datos personales" están relacionadas, pero no siempre son el mismo proceso. Etiqueta cada acción por lo que hace de verdad, en lugar de dar a entender que un botón lo borra todo. Segunda, las solicitudes de derechos no son un simple clic: el acceso y la supresión pueden exigir verificar la identidad y están sujetos a excepciones legales, por ejemplo los registros de pedidos y los datos fiscales que tienes obligación de conservar. Diseña el flujo para verificar a quien solicita y para explicar qué se puede borrar y qué no, en lugar de prometer un borrado total e inmediato.
La acción de "retirar el consentimiento opcional" también tiene que hacer más que mover un interruptor en la pantalla. Para que sea real, tiene que detener la recogida y el reenvío de datos por los SDK opcionales, parar las audiencias de publicidad personalizada y el marketing futuro cuando corresponda, actualizar el estado del consentimiento en los sistemas conectados, impedir que se envíen los eventos opcionales en cola, guardar un registro mínimo de auditoría del cambio y mostrar una confirmación con la fecha de efecto.
La implementación importa más que la intención. En Google Analytics para Firebase, el modo de consentimiento admite estados por defecto y actualizaciones para analytics_storage, ad_storage, ad_user_data y ad_personalization. El estado elegido se mantiene hasta que cambia. Un mecanismo de retirada tiene que actualizar el estado del SDK, no solo repintar la interfaz. Para el diseño completo de la pantalla, consulta cómo diseñar un centro de privacidad en una app móvil que los clientes usen de verdad.
Por qué California necesita su propio tratamiento de CCPA y CPRA
Para las empresas sujetas a la CCPA y la CPRA, el modelo de California es distinto del europeo. No reutilices una pantalla europea de aceptación previa y des el trabajo por hecho. Los consumidores de California tienen derecho a saber, a suprimir, a corregir, a limitar ciertos usos de datos sensibles y a excluirse de la venta o la cesión de su información personal. La "cesión" puede incluir la publicidad conductual entre contextos. Según la guía sobre la CCPA de la Fiscalía General de California, una empresa afectada tiene que informar en el momento de la recogida o antes, describir las categorías de datos y sus finalidades y ofrecer una vía de exclusión y un enlace a la política de privacidad cuando vende o cede datos.
La consecuencia de diseño importante: Europa funciona sobre todo con un modelo de aceptación previa para los usos opcionales, mientras que California funciona sobre todo con un modelo de exclusión. Usa controles claros y con nombre propio:
Tus opciones de privacidad No vender ni ceder mi información personal Limitar el uso de mi información personal sensible
Muestra "Limitar el uso de mi información personal sensible" solo si la empresa trata de verdad información personal sensible de una forma que activa ese derecho. No es una opción universal del menú, y añadirla cuando no aplica es otra manera de inducir a error.
Global Privacy Control y las señales de exclusión
California exige más que un botón dentro de la app. Las empresas afectadas que venden o ceden datos tienen que respetar las señales válidas de preferencia de exclusión, como Global Privacy Control (GPC). Los ejemplos de aplicación de la ley en California critican a comercios que no respetaron GPC. Un acuerdo de 2026 abordó además el tratamiento de GPC dispositivo por dispositivo para las personas identificadas.
GPC es sobre todo una señal del navegador, así que llevarla a una app nativa exige cuidado:
- La app debe ofrecer sus propios controles de privacidad claros (la acción "No vender ni ceder" de arriba).
- La web tiene que respetar las señales de preferencia de exclusión del navegador que le apliquen, como GPC.
- Cuando la persona está identificada en la web y en la app, tu asesoría legal debe determinar cómo se aplica una exclusión reconocida a toda esa relación con el cliente, en lugar de tratar cada dispositivo por separado.
La Agencia de Protección de la Privacidad de California también insiste en que las opciones de privacidad tienen que ser claras y equilibradas, no patrones engañosos diseñados para desanimar la exclusión. Rechazar tiene que ser tan fácil como aceptar, en California y en todas partes.
El registro de consentimientos y el mapa de datos
Un registro de consentimiento debe reflejar una decisión real, no un campo vago del tipo consent = true. Necesitas saber qué se mostró y qué eligió el cliente. Guarda solo lo necesario para demostrar y aplicar esa elección:
- El identificador interno de cliente, de dispositivo o seudonimizado
- La región y el idioma en el momento de la decisión
- La fecha y la hora
- La versión de la app y la versión de la pantalla de consentimiento
- Las finalidades exactas que se mostraron, y el conjunto de proveedores y SDK que se mostró
- La elección para cada finalidad
- Cómo se recogió la elección
- El historial de retiradas y de cambios
- El estado de propagación hacia los sistemas conectados, cuando proceda
No metas en el registro de consentimientos el historial de comportamiento en bruto, grabaciones completas de pantalla ni identificadores innecesarios. Mantén al lado un mapa de datos que recoja, para cada tipo de dato, la finalidad, la base legal, el sistema, el destinatario, la región, la regla de conservación, la vía de supresión y el responsable. Usa ese mapa para tus avisos de privacidad, las etiquetas de la App Store, las declaraciones de la CCPA, las solicitudes de supresión y las listas de subencargados.
Punto de control de la EIPD. Cuando tu mapa de datos saque a la luz un tratamiento de mayor riesgo, por ejemplo observación sistemática, datos sensibles o elaboración de perfiles a gran escala, pregunta a tu delegado de protección de datos o a tu asesoría legal si hace falta una Evaluación de Impacto relativa a la Protección de Datos antes de construir. El mapa de datos es lo que te dice si has cruzado esa línea.
No existe un plazo de conservación universal
No hay ninguna norma que diga "guarda los datos X años". Los datos no se pueden conservar más tiempo del necesario para la finalidad declarada, así que cada tipo de dato necesita su propio plazo. Un calendario defendible puede parecerse a esto:
| Dato | Enfoque de conservación |
|---|---|
| Pedidos, facturas y datos fiscales | Consérvalos durante el plazo legal y contable aplicable |
| Datos de la cuenta | Mientras la cuenta esté activa, más un plazo definido tras el cierre, salvo que aplique otra obligación |
| Eventos de la app en bruto | Consérvalos solo el tiempo necesario para el análisis de producto y de campañas; agrégalos o bórralos después |
| Registros de fallos y diagnóstico | Una ventana operativa corta y, después, agregar o borrar |
| Tokens de notificaciones push | Bórralos o invalídalos cuando se retire el permiso, el token deje de ser válido o se detecte una desinstalación |
| Preferencias de marketing | Guarda un registro mínimo de supresión, el tiempo suficiente para respetar la baja |
| Prueba del consentimiento | Consérvala solo el tiempo necesario para demostrar la decisión y atender reclamaciones |
| Copias de seguridad | Documenta el ciclo de caducidad y comprueba que la supresión se completa a medida que las copias van venciendo |
| Registros de soporte | Un plazo definido de atención al cliente y de reclamaciones legales |
Rechaza los dos extremos perezosos. "Lo guardamos para siempre por si sirve" choca con la limitación del plazo de conservación. "Lo borramos todo de inmediato" puede chocar con obligaciones fiscales, de fraude, de garantía o de supresión de contactos. Para la plantilla completa del calendario, cómo funciona la supresión en las copias de seguridad y en terceros, y el proceso de solicitudes de derechos, consulta conservación y supresión de datos en apps móviles: qué guardar, por qué y durante cuánto tiempo.
Subencargados, SDK y avisos de privacidad
Una lista de subencargados no es un muro de logotipos. De cada empresa que trata datos personales siguiendo tus instrucciones o las de tu proveedor, deberías poder indicar el nombre de la entidad legal, el servicio y la finalidad del tratamiento, las categorías de datos implicadas, si actúa como encargado o subencargado del tratamiento o como responsable independiente, los lugares de tratamiento, el mecanismo de transferencia internacional cuando proceda, un enlace a su contrato de encargo o a su documentación de privacidad, la fecha de alta y el estado, y cómo se informa a los clientes de los cambios.
Un conjunto típico de proveedores de una app de comercio incluye alojamiento en la nube e infraestructura de base de datos, una CDN, un proveedor de autenticación, monitorización de errores e informes de fallos, analítica de producto, infraestructura de envío de notificaciones push, una plataforma de atención al cliente, un proveedor de email y SMS, un almacén de datos, SDK de atribución y publicidad, las integraciones de Shopify y del pago, y los servicios de Apple y Google. No etiquetes de forma automática a todos los proveedores como subencargados: una plataforma publicitaria, un proveedor de pagos o el operador de una tienda de apps pueden actuar en un rol legal distinto según el flujo y el contrato, y ese análisis de roles tiene que ser correcto.
Un punto específico de plataforma: Apple exige que las apps declaren en la información de privacidad de la App Store los datos que recogen los SDK de terceros, y que expliquen en la política de privacidad la cesión a terceros, la conservación y la supresión, y la retirada del consentimiento. Esas etiquetas de privacidad de la App Store forman parte de tu ficha, y equivocarse en ellas es un riesgo de rechazo y de confianza, igual que una ficha mal hecha. Si estás trabajando en tu ficha, consulta cómo rellenar la ficha de tu app sin que te la rechacen. Para la lista completa de comprobación de proveedores, el análisis de roles, las transferencias y las declaraciones de SDK, consulta registros de roles de proveedores, subencargados y avisos de privacidad de SDK en apps de comercio.
Las señales de consentimiento para la analítica y la publicidad
Si haces analítica o publicidad con usuarios del EEE, la elección sobre el consentimiento tiene que llegar a los sistemas que tratan los datos. Un cliente puede rechazar la publicidad personalizada en la primera capa, pero si los SDK y las plataformas publicitarias nunca reciben esa elección, sigues recogiendo y reenviando datos como si hubiera dicho que sí.
Para Google Analytics para Firebase y los productos publicitarios de Google, el modo de consentimiento es el mecanismo que transporta la elección: estados por defecto fijados antes de la recogida, y actualizaciones cuando el cliente decide, en analytics_storage, ad_storage, ad_user_data y ad_personalization. Una plataforma de gestión del consentimiento (CMP) puede orquestar esto, pero el principio se sostiene con cualquier herramienta: el estado que eligió tu cliente tiene que ser el estado en el que están tus SDK. Para ver cómo se comporta de verdad el modo de consentimiento (incluido por qué un "denegado" no siempre corta los datos hacia Google), cómo encaja una CMP y por qué la elección también tiene que llegar a tus SDK que no son de Google, consulta modo de consentimiento de Google y CMP en apps móviles.
Lo que tiene que producir tu equipo
La privacidad de una app es mucho más que una pantalla. Antes de lanzar, una marca de Shopify debería tener todo esto:
- Un mapa de datos: tipo de dato, finalidad, base legal, sistema, destinatario, región, conservación, vía de supresión y responsable.
- Un registro de roles de proveedores: cada proveedor con su nombre, su rol legal real (encargado, subencargado o responsable independiente) y su mecanismo de transferencia.
- Un diseño de consentimiento: una elección de primera capa y una pantalla de detalle por finalidad, donde rechazar sea tan fácil como aceptar.
- Una prueba de propagación: la demostración de que un rechazo o una retirada cambia de verdad el estado de los SDK, y no solo la interfaz.
- Un proceso de derechos: acceso, supresión, rectificación y exclusión, con verificación de identidad y excepciones documentadas.
- Un calendario de conservación: por tipo de dato, no una cifra única para todo.
- Las declaraciones de las tiendas: etiquetas de privacidad de la App Store y de Play que coincidan con el mapa de datos, más las secciones de la política de privacidad que exigen Apple y Google.
Si falta cualquiera de estas piezas, cuesta más confiar en las demás. Esta lista es también la forma más rápida de ver dónde está expuesta una app que ya existe.
Cómo ayuda NAPPS
NAPPS construye las pantallas de privacidad de arriba para marcas de Shopify y Shopify Plus: una elección de consentimiento en la primera capa, un centro de privacidad en el Perfil, avisos de ATT y de notificaciones pedidos en contexto, y preferencias de notificaciones push por categoría. Las apps se publican bajo tus cuentas de Apple y Google, con tus etiquetas de privacidad de la App Store y de Play.
La propagación del consentimiento es estándar, no un añadido opcional. Cuando un cliente rechaza o retira una elección, NAPPS actualiza el estado del consentimiento en las integraciones que tú tienes activadas y configuradas: guarda la elección a nivel de finalidad, actualiza las API de consentimiento de los SDK correspondientes antes de la recogida y detiene el reenvío de eventos opcionales futuros. Esto no es una ventaja de lo nativo frente a la webview (una app basada en una webview puede respetar el consentimiento, y una app nativa puede no hacerlo). Es un requisito de base que construimos, porque una app que ignorara estas elecciones se arriesgaría al rechazo en la App Store y en Play. Lo que varía entre marcas es qué integraciones están activadas, no si se respetan las elecciones. Lo que NAPPS no hace es tomar las decisiones legales por ti: tus bases legales, tu calendario de conservación, los roles de tus proveedores y tu análisis por jurisdicción los defines tú con asesoría legal, y la app se construye para respetarlos.
Para una visión más amplia de todo lo que necesita una app en el lanzamiento, consulta cómo convertir una tienda Shopify en una app móvil (2026), y para las categorías reguladas, donde la aprobación en la tienda es un obstáculo en sí mismo, ¿puedes vender CBD, cannabis o vapeadores a través de una app móvil?.
Más lectura sobre privacidad, consentimiento y permisos
Cada área de abajo tiene su propia guía detallada:
- App Tracking Transparency: cuándo necesita ATT una app de comercio electrónico y cómo pedirlo: si tu app hace o no el seguimiento tal y como lo define Apple, cómo pedirlo bien y cómo seguir midiendo cuando un cliente lo rechaza.
- Consentimiento de notificaciones push: permiso, consentimiento de marketing y diseño del centro de preferencias: las dos decisiones separadas que hay detrás de las notificaciones push, cómo mantener los mensajes de servicio aparte del marketing y cómo diseñar un centro de preferencias que los clientes dejen activado.
- Cómo diseñar un centro de privacidad en una app móvil que los clientes usen de verdad: la especificación operativa de construcción: cómo asignar finalidades a controles, cómo fijar el estado antes de que arranquen los SDK, qué hace de verdad un "desactivado" y los casos de QA que lo demuestran.
- Conservación y supresión de datos en apps móviles: qué guardar, por qué y durante cuánto tiempo: cómo construir un calendario de conservación defendible por finalidad, y cómo funciona de verdad la supresión en las copias de seguridad y en terceros.
- Registros de roles de proveedores, subencargados y avisos de privacidad de SDK en apps de comercio: cómo determinar el rol legal real de cada proveedor, y cómo gestionar las declaraciones de SDK, las transferencias y las etiquetas de las tiendas.
- Modo de consentimiento de Google y CMP en apps móviles: qué hace de verdad el modo de consentimiento, la diferencia entre el comportamiento básico y el avanzado, y por qué la elección tiene que llegar a todos los SDK, no solo a los de Google.
Preguntas frecuentes
No. Un permiso del sistema operativo, como el aviso de seguimiento de Apple o el de notificaciones de Android, es el control de la plataforma. Concederlo no es automáticamente un consentimiento válido según las normas europeas, y no sustituye a las elecciones que necesitas dentro de la app para la analítica opcional, la publicidad o el marketing. Son capas separadas que tienen que encajar.
No. No hay una cifra fija. La regla es la limitación del plazo de conservación: los datos no se pueden guardar más tiempo del necesario para la finalidad con la que se recogieron. Eso significa plazos distintos para los pedidos, los datos de cuenta, los eventos en bruto, los registros, los tokens de notificaciones push y la prueba del consentimiento, en lugar de un plazo único aplicado a todo.
Cuando la app vincula sus datos con los datos de las apps, webs o propiedades fuera de línea de otras empresas, con fines de publicidad segmentada o de medición publicitaria, incluso cuando el identificador es un email o un teléfono con hash. Si la app solo hace analítica propia de la misma marca, sin seguimiento entre empresas, puede que ATT no aplique, pero esa decisión pertenece a tu mapa de datos y a tu revisión legal.
Europa funciona sobre todo con un modelo de aceptación previa para los usos opcionales de datos, y el consentimiento tiene que ser libre, específico y fácil de retirar. La CCPA y la CPRA de California funcionan sobre todo con un modelo de exclusión: las empresas afectadas informan en el momento de la recogida, y tienen que ofrecer una forma clara de excluirse de la venta o la cesión de la información personal, respetar señales de exclusión como Global Privacy Control y limitar el uso de datos sensibles cuando ese derecho aplica. Por lo general no puedes reutilizar una pantalla europea de aceptación previa para cumplir en California.
No. Apple prohíbe condicionar la funcionalidad a que se acepte el seguimiento, y las notificaciones push no pueden ser obligatorias para que la app funcione. Comprar, el contenido, las ofertas y las recompensas tienen que funcionar tanto si el cliente acepta el seguimiento y las notificaciones como si no.
Directamente de la fuente
Estas normas cambian, así que consulta las versiones vigentes en la fuente:
- Europa: el texto del RGPD (artículos 5 a 7), la orientación del CEPD y, en el Reino Unido, la ICO sobre PECR y sobre las tecnologías de almacenamiento y acceso.
- Apple: las directrices de revisión de la App Store, App Tracking Transparency y las páginas de privacidad del usuario y uso de datos.
- Google y Android: la guía sobre el permiso de notificaciones, la política de consentimiento de usuarios de la UE y el modo de consentimiento para apps.
- California: las páginas de la Fiscalía General sobre la CCPA, los ejemplos de aplicación de la ley y la Agencia de Protección de la Privacidad de California.
En resumen
La privacidad en una app de compras tiene cinco partes separadas: los datos necesarios para el servicio, la analítica opcional, el seguimiento publicitario, el permiso de marketing y los derechos del cliente. Mantenlas separadas. Da al cliente una elección real sobre los usos opcionales, haz que rechazar sea tan fácil como aceptar y asegúrate de que la elección llega a tus SDK. Cuando te apoyes en el consentimiento bajo el RGPD o bajo las normas de privacidad electrónica aplicables, ese consentimiento tiene que ser demostrable, específico por finalidad y fácil de retirar. California añade la exclusión de la venta y la cesión, más el deber de respetar señales como GPC. Apple y Google añaden su propia mecánica de permisos.
Si estás planeando una app de Shopify y quieres las superficies de privacidad construidas desde el principio en lugar de parcheadas después, reserva una llamada de 20 minutos con el equipo de NAPPS y te enseñaremos cómo encajan las pantallas de consentimiento, el centro de privacidad y los avisos de permisos en una app nativa, con el consentimiento aplicado en las integraciones que tienes activadas, para que puedas llevar eso a tus conversaciones legales y de plataforma antes de construir.
Seguir leyendo

27 de octubre de 2026 - 10 min de lectura
4 alternativas a MobiLoud para Shopify: precios y encaje



23 de octubre de 2026 - 8 min de lectura
Tapcart vs Shopney: precios, funciones y cuál encaja con tu tienda Shopify

18 de septiembre de 2026 - 13 min de lectura
Alternativa a Tapcart: NAPPS, precios, funciones y migración