

Samstag, 5. September 2026
Datenschutz und Einwilligung in mobilen E-Commerce-Apps: DSGVO, CCPA, Tracking, Push und die Wahl der Kundschaft
Geschrieben von

Datenschutz in einer Shopping-App ist mehr als juristischer Papierkram. Er wirkt sich auf das Vertrauen der Kundschaft, die Reichweite Ihres Marketings, die Attribution und die Freigabe im App Store aus. Machen Sie es falsch, können Sie das Vertrauen bei der Installation beschädigen, die Messung unbrauchbar machen und eine Ablehnung riskieren. Machen Sie es richtig, hat Ihre Kundschaft klarere Wahlmöglichkeiten und Ihr Team verlässlichere Daten.
Dieser Leitfaden gibt Produkt- und Marketingteams die Unterscheidungen an die Hand, die sie kennen sollten, bevor sie die ausführlicheren Leitfäden zu Tracking, Einwilligung für Push-Benachrichtigungen, Gestaltung des Datenschutzcenters, Aufbewahrung und Anbietern lesen. Er behandelt die Regeln in Europa und Kalifornien, erklärt, wann Apples Tracking-Berechtigung gilt und wie die Einwilligung für Push-Benachrichtigungen funktioniert, und zeigt, was ein brauchbares Datenschutzcenter braucht.
Umfang, und was dieser Artikel nicht ist. Dies ist ein strategischer Überblick für Produkt- und Marketingteams. Er ist keine Rechtsberatung und ersetzt weder eine Anwältin oder einen Anwalt noch eine Datenschutzbeauftragte oder einen Datenschutzbeauftragten. Die Regeln ändern sich oft und unterscheiden sich je nach Rechtsgebiet. Was für Ihre App gilt, hängt von Ihren eigenen Datenflüssen, Märkten und Ihrer Umsetzung ab. Verstehen Sie alles hier als Fragen, die Sie mit Ihrer Rechtsberatung klären. Prüfen Sie die aktuellen Anforderungen an der Quelle, und lassen Sie Ihr konkretes Setup prüfen, bevor Sie sich darauf verlassen. Dieser eine Hinweis gilt für den gesamten Artikel.
Das eine Prinzip, das Ihr Team kennen sollte
Ein Einwilligungsbildschirm ist keine Datenschutzerklärung, und eine Systemberechtigung ist nicht automatisch eine rechtliche Einwilligung. Es sind vier verschiedene Dinge. Viele Compliance-Fehler in E-Commerce-Apps beginnen damit, dass ein Team sie als eine Sache behandelt.
- Eine Datenschutzerklärung ist ein Dokument zur Offenlegung. Sie erklärt, was Sie tun. Für sich allein ist sie in der Regel keine Einwilligung, auch wenn sie oft Teil einer gesetzlich vorgeschriebenen Information oder einer Transparenzpflicht ist.
- Ein Einwilligungsbildschirm ist die Stelle, an der Ihre Kundschaft eine echte, informierte Entscheidung über optionale Verwendungen ihrer Daten trifft.
- Eine Systemberechtigung (die Tracking-Abfrage von iOS, die Benachrichtigungsabfrage von Android) ist die Steuerung des Betriebssystems. Sie zu erteilen ist nicht dasselbe, wie nach europäischen Regeln rechtswirksam einzuwilligen, und sie ersetzt nicht Ihre eigenen Auswahlmöglichkeiten in der App.
- Ein Datenschutzrecht der Kundschaft (Auskunft, Löschung, Widerspruch gegen Verkauf oder Weitergabe) ist ein Ablauf, den Sie umsetzen müssen, getrennt von jedem Einwilligungsschalter.
Sobald ein Team verinnerlicht hat, dass dies getrennte Dinge sind, werden die meisten Designentscheidungen einfacher. Der Rest dieses Leitfadens geht die Ebenen der Reihe nach durch.
Die fünf Datenebenen in einer Shopping-App
Unterschiedliche Tätigkeiten bringen unterschiedliche Pflichten mit sich. Behandeln Sie „die Daten der App“ nicht als einen einzigen Topf. Trennen Sie die Tätigkeiten, weil jede eine andere Rechtsgrundlage und ein anderes Versprechen an die Kundschaft haben kann.
| Tätigkeit | Typische Anforderung |
|---|---|
| Konto, Warenkorb, Checkout, Auftragsabwicklung | In der Regel eine Grundlage aus Dienstleistung, Vertrag oder Gesetz, kein Marketing-Schalter |
| Betrugsprävention und Sicherheit | Kann sich auf eine andere Rechtsgrundlage stützen, abhängig von der tatsächlichen Umsetzung |
| Optionale Analysen | Hängt von Rechtsgebiet, SDKs, Kennungen und Anwendungsfall ab |
| Personalisierte Werbung / Remarketing | In Europa ist häufig eine Einwilligung nötig; Google verlangt, dass die entsprechende Auswahl der Nutzer weitergegeben wird |
| Tracking über Apps und Websites hinweg unter iOS | ATT-Berechtigung von Apple, wo Apples Definition von Tracking greift |
| Werbliche Push-Benachrichtigungen | Berechtigung des Betriebssystems plus ausdrückliche Marketing-Einwilligung in der App und eine Möglichkeit zur Abmeldung in der App |
| „Verkauf“ oder „Weitergabe“ in Kalifornien | Ein Widerspruchsrecht (Opt-out) gegenüber Unternehmen, die unter das Gesetz fallen, kein Opt-in-Modell nach europäischem Vorbild |
| Kontolöschung | Ein Ablauf für Betroffenenrechte, getrennt vom Widerruf einer Einwilligung für Marketing oder Analysen |
Notwendige Servicedaten, optionale Analysen, Werbe-Tracking, Marketing-Einwilligung und Datenschutzrechte sind getrennte Dinge. Wenn Sie sich bei optionalen Verwendungen auf eine Einwilligung stützen, verlangen Artikel 5 bis 7 der DSGVO, dass sie nachweisbar, klar abgegrenzt, verständlich und leicht zu widerrufen ist. Außerdem verlangen sie Zweckbindung, Datenminimierung und eine Speicherung nur so lange wie nötig. Der EDSA hält fest, dass der Widerruf einer Einwilligung so einfach sein muss wie ihre Erteilung.
In Europa gilt nicht nur die DSGVO
Setzen Sie „europäischen Datenschutz“ nicht mit der DSGVO allein gleich. Regeln zu elektronischem Marketing und zum Zugriff auf Endgeräte können neben der DSGVO gelten und eine Einwilligung verlangen, wo die DSGVO allein das vielleicht nicht tut. Im Vereinigten Königreich regeln die Privacy and Electronic Communications Regulations (PECR) elektronisches Marketing und jede Technologie, die Informationen auf dem Gerät einer Person speichert oder darauf zugreift. Die Leitlinien des ICO stellen ausdrücklich klar, dass dazu auch mobile Apps gehören. Wenn beide Regelwerke gelten, müssen Sie beide erfüllen.
Was das für eine Shopping-App praktisch bedeutet:
- Marketingnachrichten (E-Mail, SMS und oft auch Marketing über die App) können zusätzlich zur DSGVO Einwilligungsregeln aus dem E-Privacy-Recht auslösen, so die Leitlinien des ICO zu den PECR.
- Das Speichern oder Auslesen von Daten auf dem Gerät, einschließlich SDK-Kennungen und ähnlicher Technologien in einer App, fällt unter die Leitlinien des ICO zu Speicher- und Zugriffstechnologien und nicht allein unter die DSGVO.
Sagen Sie nicht pauschal: „Die DSGVO verlangt eine Einwilligung für Analysen und Werbung.“ Sagen Sie stattdessen: Wo Sie sich nach der DSGVO oder geltenden E-Privacy-Regeln auf eine Einwilligung stützen, muss sie nachweisbar, zweckbezogen und leicht zu widerrufen sein. Klären Sie die Grundlage für jede Tätigkeit mit Ihrer Rechtsberatung und anhand Ihrer Datenübersicht.
Was der erste Bildschirm zur Datenschutzauswahl zeigen sollte
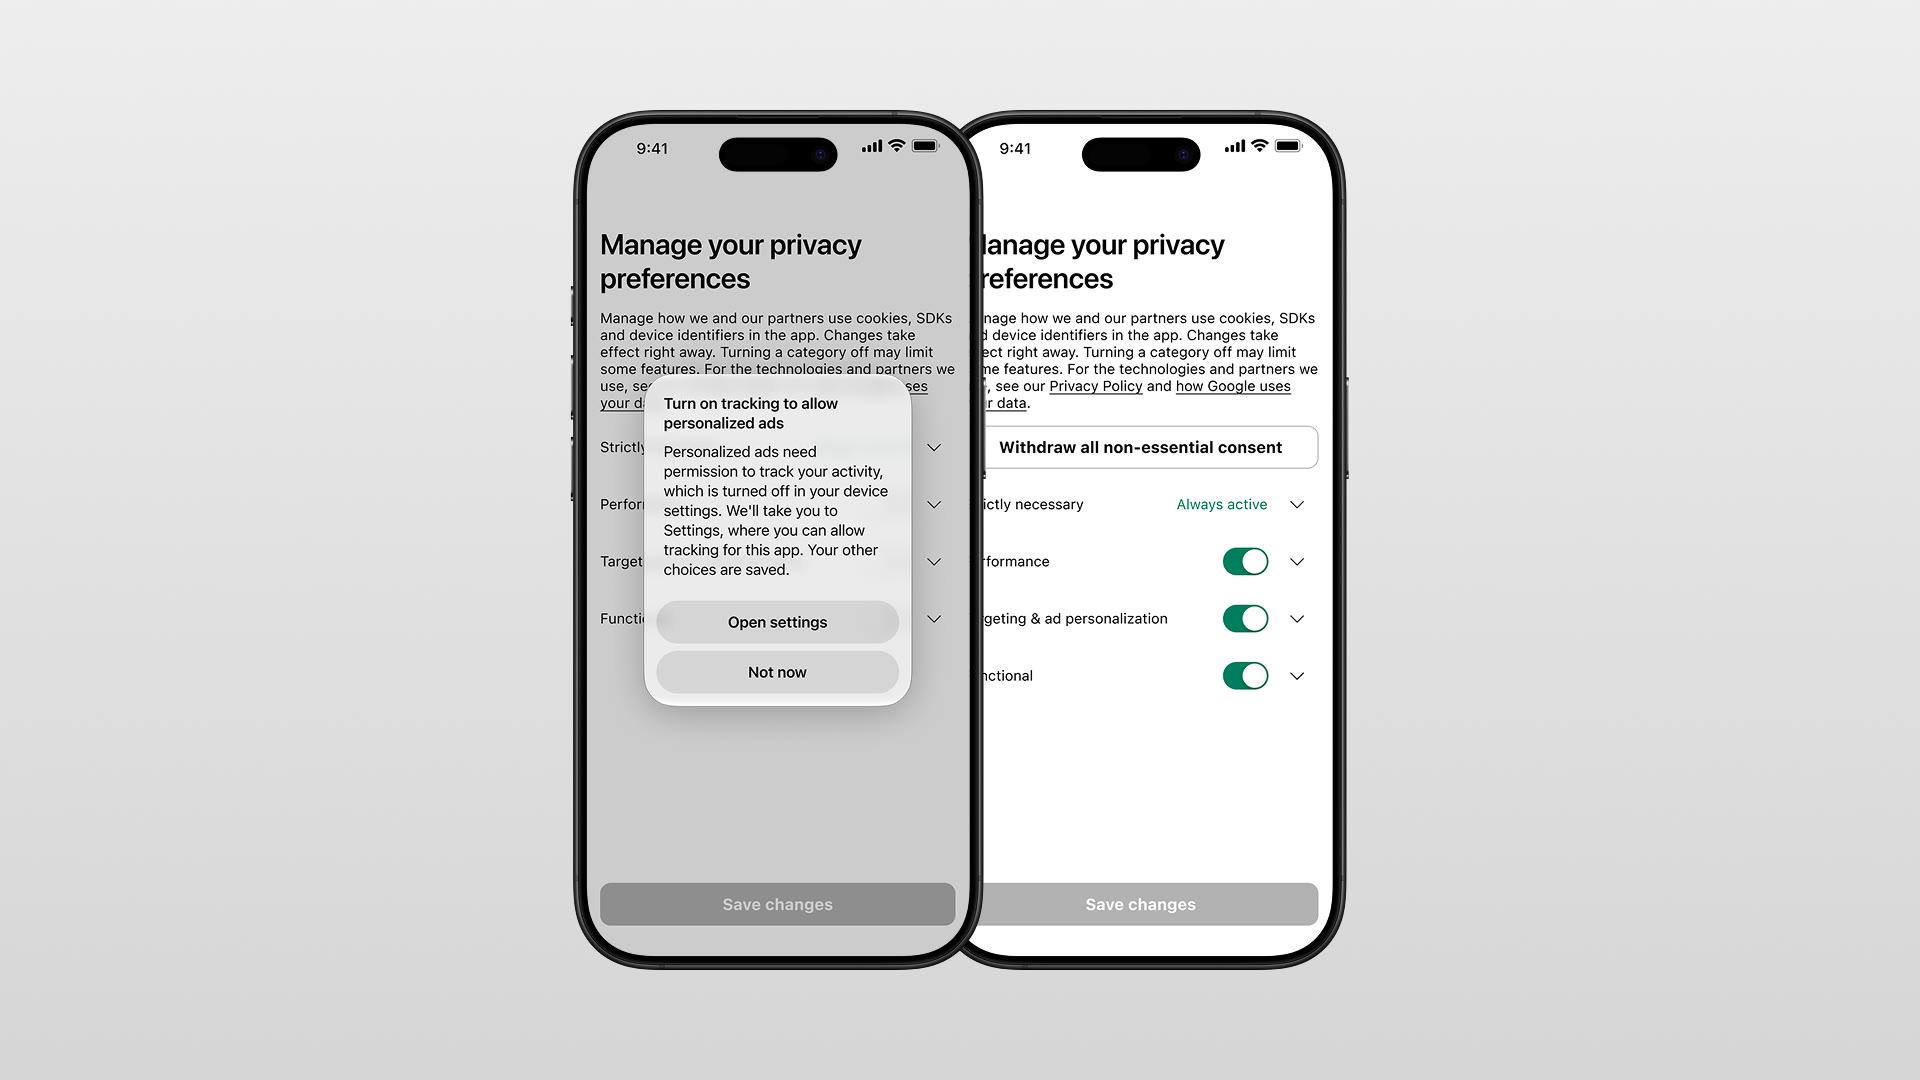
Der erste Datenschutzbildschirm sollte Ihrer Kundschaft helfen, eine echte Entscheidung zu treffen, statt sie durch ein juristisches Dokument zu zwingen. Erklären Sie optionale Verwendungen in einfachen Worten.
Eine vollständige erste Ebene enthält:
- Den Namen der Marke (des Verantwortlichen).
- Eine kurze Erklärung, was für den Betrieb der App notwendig ist.
- Getrennte, leicht verständliche Erklärungen der optionalen Zwecke: Analysen und App-Verbesserung; personalisierte Werbung und Messung; Marketingkommunikation.
- Eine klare Aussage, dass Einkaufen und die Kernfunktionen weiterhin funktionieren, wenn die optionalen Möglichkeiten abgelehnt werden.
- Gleich gut sichtbare Aktionen, etwa Nur notwendige Daten verwenden, Optionale Daten erlauben und Optionen verwalten. Gestalten Sie die Schaltfläche zum Zustimmen nicht auffällig und die zum Ablehnen als blassen Link.
- Einen Weg zur Datenschutzerklärung und zu ausführlichen Informationen über die Anbieter.
- Einen Hinweis, dass sich die Auswahl später unter Profil oder Einstellungen ändern lässt.
Für Personen im EWR, im Vereinigten Königreich und in der Schweiz, bei denen Werbung oder Messung von Google eine Rolle spielt, erwartet die Richtlinie von Google zur Einwilligung der Nutzer in der EU einen klaren Hinweis, eine aktive Handlung, einen Hinweis auf personalisierte Werbung in der ersten Ebene, die Offenlegung, dass Dritte (einschließlich Google) Daten erhalten, und einen Link zu Googles eigenen Informationen über den Umgang mit Daten. Einfach gesagt: Verstecken Sie „personalisierte Werbung“ nicht hinter einer freundlichen Formulierung wie „Ihr Erlebnis verbessern“.
Ein kundenfreundliches Beispiel für die erste Ebene:
Ihre Datenschutzoptionen Wir verwenden notwendige Daten für Ihr Konto, Ihren Warenkorb, den Checkout und Updates zu Ihren Bestellungen. Mit Ihrer Erlaubnis verwenden wir außerdem App-Aktivitäten und Geräteinformationen, um zu verstehen, was funktioniert, unsere Werbung zu messen und passendere Angebote zu zeigen. Sie können Ihre Auswahl jederzeit unter Profil > Datenschutz & Marketing ändern. Nur notwendige Daten verwenden | Optionale Daten erlauben | Optionen verwalten
Der ausführliche Bildschirm hinter „Optionen verwalten“ sollte die Möglichkeiten dann nach Zweck aufteilen (Analysen, Werbung, Marketing) und nicht nach vagen Bezeichnungen wie „Marketingpartner“.
Wann und wie Sie um die ATT-Berechtigung bitten
App Tracking Transparency ist eine Anforderung der Apple-Plattform und kein Ersatz für die Auswahlmöglichkeiten nach europäischen oder kalifornischen Regeln. Apple verlangt die ATT-Abfrage, wenn eine App Daten aus der App mit Daten aus Apps, Websites oder Offline-Angeboten anderer Unternehmen verknüpft, um gezielte Werbung auszuspielen oder Werbung zu messen. Laut Apples Leitlinien zum Datenschutz der Nutzer gilt das auch dann, wenn die Kennung eine gehashte E-Mail-Adresse oder Telefonnummer ist und nicht die Werbe-ID.
Der richtige Ansatz ist eng gefasst und ehrlich:
- Fragen Sie nur, wenn die App tatsächlich Tracking im Sinne von Apples Definition betreibt.
- Erklären Sie den Nutzen zuerst in einem kurzen Vorab-Hinweis in der App.
- Zeigen Sie danach Apples ATT-Systemabfrage.
- Machen Sie Einkaufen, Inhalte, Angebote oder Prämien nie davon abhängig, dass Tracking akzeptiert wird.
- Prüfen Sie den Berechtigungsstatus bei späteren App-Starts erneut, und beenden Sie das Tracking, wenn es nicht mehr autorisiert ist.
Apple erlaubt einen transparenten Vorab-Hinweis, verbietet aber Manipulation, das Zurückhalten von Funktionen und Bezahlung dafür, dass Personen die Tracking-Berechtigung erteilen. Zum Beispiel:
Helfen Sie uns, unsere Werbung zu messen Wenn Sie Tracking erlauben, können wir messen, welche Anzeigen Kunden zur App bringen, und dafür sorgen, dass sich unsere Werbung weniger oft wiederholt. Ihr Einkaufserlebnis funktioniert in beiden Fällen. Weiter | Nicht jetzt
Die Zweckbeschreibung im Systemdialog sollte sagen, wofür die Daten verwendet werden, statt pauschal „für ein besseres Erlebnis“ zu versprechen, zum Beispiel: „Wir verwenden Ihre Geräte-ID, um die Leistung unserer Werbung zu messen und Werbung in Apps und auf Websites anderer Unternehmen zu personalisieren.“ Zeigen Sie das nur, wenn es zutrifft. Wenn Ihre App nur eigene Analysen für dieselbe Marke ohne Tracking über andere Unternehmen hinweg nutzt, gilt ATT womöglich gar nicht. Diese Einschätzung gehört aber in Ihre Datenübersicht und Ihre rechtliche Prüfung. Die vollständige Entscheidung, die Formulierung der Zweckbeschreibung und was mit Ihrer Werbemessung passiert, wenn eine Kundin oder ein Kunde ablehnt, finden Sie im Artikel App Tracking Transparency: Wann eine E-Commerce-App ATT braucht und wie Sie richtig fragen.
Halten Sie die Einwilligung für Benachrichtigungen vom Marketing getrennt
Die Push-Berechtigung ist schnell verspielt. Eine E-Commerce-App sollte „Wir halten Sie über Ihre Bestellung auf dem Laufenden“ nicht mit „Wir dürfen Ihnen Werbung schicken“ vermischen. Ab Android 13 brauchen neue Apps die Laufzeitberechtigung POST_NOTIFICATIONS, und Android empfiehlt, im passenden Kontext und mit einer klaren Erklärung zu fragen. Auch Apple verlangt die Erlaubnis der Nutzer für Benachrichtigungen, die stören können.
Hier spielen vier verschiedene Dinge eine Rolle. Marken geraten in Schwierigkeiten, wenn sie sie als eine Sache behandeln:
- Nachrichten zu Bestellung, Lieferung, Sicherheit und Konto.
- Nachrichten zu wieder verfügbaren Artikeln, Preissenkungen, Treueprogramm und Aktionen.
- Die Benachrichtigungseinstellung des Geräts auf Systemebene.
- Die eigene Marketing-Einstellung der Marke in der App.
Apples App Review Guidelines verlangen für werbliche Push-Benachrichtigungen eine ausdrückliche Einwilligung in der App und eine Möglichkeit, sich in der App abzumelden. Außerdem dürfen Push-Benachrichtigungen keine Voraussetzung dafür sein, dass die App funktioniert. Fragen Sie deshalb im passenden Kontext, und bieten Sie dann Kategorien an:
Benachrichtigungen, wenn es darauf ankommt Aktivieren Sie Benachrichtigungen zu Änderungen bei der Lieferung, zu gemerkten Artikeln, die wieder verfügbar sind, und zu den Angeboten, die Sie auswählen. Sie können die Kategorien jederzeit ändern oder Benachrichtigungen ausschalten. Benachrichtigungen aktivieren | Nicht jetzt
Mögliche Kategorien: Updates zu Bestellung und Lieferung; wieder verfügbare Artikel und Preissenkungen; Treueprogramm und Prämien; neue Drops und Sales. Die entscheidende Regel: Erwecken Sie nie den Eindruck, dass die Zustimmung zu Lieferupdates eine Einwilligung in werbliches Marketing bedeutet. Die vollständige Aufschlüsselung der zwei getrennten Entscheidungen hinter der Einwilligung für Push-Benachrichtigungen und wie Sie die Benachrichtigungseinstellungen gestalten, finden Sie unter Einwilligung für Push-Benachrichtigungen: Berechtigung, Marketing-Einwilligung und Gestaltung der Benachrichtigungseinstellungen. Wie Sie Push-Benachrichtigungen gut betreiben, sobald die Einwilligung vorliegt, lesen Sie im Artikel Push-Benachrichtigungen: der Kanal zur Kundenbindung, den Shopify-Marken noch nicht aufgebaut haben. Push hat einen eigenen Ton und ist keine billigere E-Mail.
Das Datenschutzcenter im Profil
Das Datenschutzcenter sollte ein Bildschirm in der App sein und kein Link, der in einer juristischen Seite versteckt ist. Ihre Kundschaft braucht einen offensichtlichen Weg, ihre Auswahl zu ändern, und die Einstellungen müssen tatsächlich wirken. Ein Vorschlag für die Struktur:
Profil
  Datenschutz & Marketing
    - Ihre Datenschutzoptionen
        - Nur notwendige Daten verwenden / Optionale Einwilligung widerrufen
        - Analysen und App-Verbesserung
        - Personalisierte Werbung und Messung
    - Marketing-Einstellungen
        - Push: Bestellupdates / Wieder auf Lager / Treueprogramm / Angebote
        - E-Mail-Einstellungen
        - SMS-Einstellungen
    - Geräteberechtigungen
        - Tracking: Status + „Geräteeinstellungen öffnen“
        - Benachrichtigungen: Status + „Geräteeinstellungen öffnen“
    - Ihre Datenschutzoptionen für Kalifornien
        - Do Not Sell or Share My Personal Information
        - Limit the Use of My Sensitive Personal Information  (nur, wenn Sie sensible personenbezogene Daten verarbeiten)
    - Meine Daten herunterladen / Auskunft beantragen
    - Konto löschen / Löschung personenbezogener Daten beantragen
    - Datenschutzerklärung
    - Unsere Dienstleister und Unterauftragsverarbeiter
Zwei Hinweise zum Design dieser Struktur. Erstens: „Konto löschen“ und „Löschung personenbezogener Daten beantragen“ hängen zusammen, sind aber nicht immer derselbe Ablauf. Benennen Sie die Aktion also nach dem, was sie tut, statt nahezulegen, dass eine einzige Schaltfläche alles löscht. Zweitens: Anfragen zu Betroffenenrechten sind kein einfacher Knopfdruck: Auskunft und Löschung können eine Identitätsprüfung erfordern und unterliegen gesetzlichen Ausnahmen (zum Beispiel Bestell- und Steuerunterlagen, die Sie aufbewahren müssen). Gestalten Sie den Ablauf so, dass er die anfragende Person prüft und erklärt, was gelöscht werden kann und was nicht, statt eine sofortige und vollständige Löschung zu versprechen.
Die Aktion „Optionale Einwilligung widerrufen“ muss außerdem mehr tun, als einen Schalter optisch umzulegen. Damit sie wirkt, sollte sie die optionale Erfassung und Weiterleitung durch SDKs beenden, Zielgruppen für personalisierte Werbung und künftiges Marketing stoppen, wo das relevant ist, den Einwilligungsstatus in verbundenen Systemen aktualisieren, das Senden bereits vorgemerkter optionaler Ereignisse verhindern, einen minimalen Prüfnachweis der Änderung aufbewahren und eine Bestätigung mit dem Datum anzeigen, ab dem die Änderung gilt.
Die Umsetzung zählt mehr als die Absicht. Für Google Analytics for Firebase unterstützt der Einwilligungsmodus Standardzustände und Aktualisierungen für analytics_storage, ad_storage, ad_user_data und ad_personalization. Der gewählte Status bleibt bestehen, bis er sich ändert. Ein Widerrufsmechanismus muss den Status im SDK aktualisieren und nicht nur die Oberfläche neu darstellen. Wie Sie den Bildschirm vollständig gestalten, lesen Sie in So gestalten Sie ein Datenschutzcenter für mobile Apps, das Ihre Kundschaft wirklich nutzen kann.
Warum Kalifornien eine eigene Behandlung nach CCPA/CPRA braucht
Für Unternehmen, die unter CCPA/CPRA fallen, unterscheidet sich das kalifornische Modell vom europäischen. Verwenden Sie nicht einfach einen europäischen Opt-in-Bildschirm weiter und halten die Sache damit für erledigt. Verbraucherinnen und Verbraucher in Kalifornien haben das Recht auf Auskunft, Löschung und Berichtigung, das Recht, die Verwendung bestimmter sensibler Daten einzuschränken, und das Recht, dem Verkauf oder der Weitergabe ihrer personenbezogenen Daten zu widersprechen. „Weitergabe“ kann kontextübergreifende verhaltensbasierte Werbung umfassen. Laut den CCPA-Leitlinien des kalifornischen Attorney General muss ein Unternehmen, das unter das Gesetz fällt, spätestens bei der Erhebung informieren, Datenkategorien und Zwecke beschreiben und einen Weg zum Widerspruch sowie einen Link zur Datenschutzerklärung bereitstellen, wenn Daten verkauft oder weitergegeben werden.
Die wichtige Folge für das Design: Europa ist bei optionalen Verwendungen weitgehend ein Opt-in-Modell, Kalifornien weitgehend ein Opt-out-Modell. Verwenden Sie klare, benannte Steuerelemente:
Your Privacy Choices Do Not Sell or Share My Personal Information Limit the Use of My Sensitive Personal Information
Zeigen Sie „Limit the Use of My Sensitive Personal Information“ nur an, wenn das Unternehmen tatsächlich sensible personenbezogene Daten auf eine Weise verarbeitet, die dieses Recht auslöst. Es ist kein universeller Menüpunkt, und ihn anzuzeigen, wenn er nicht zutrifft, ist auf eigene Art irreführend.
Global Privacy Control und Opt-out-Signale
Kalifornien verlangt mehr als eine Schaltfläche in der App. Unternehmen, die unter das Gesetz fallen und Daten verkaufen oder weitergeben, müssen gültige Opt-out-Präferenzsignale wie Global Privacy Control (GPC) beachten. Beispiele aus der Rechtsdurchsetzung in Kalifornien kritisieren Händler, die GPC nicht beachtet haben. Ein Vergleich aus dem Jahr 2026 betraf außerdem den Umgang mit GPC pro Gerät bei angemeldeten Personen.
GPC ist in erster Linie ein Signal aus dem Browser. Die Übertragung auf eine native App braucht daher Sorgfalt:
- Die App sollte eigene, klare Datenschutzeinstellungen anbieten (die oben genannte Aktion „Do Not Sell or Share“).
- Die Website muss geltende browserbasierte Opt-out-Präferenzsignale wie GPC beachten.
- Wenn die Person angemeldet ist, im Web wie in der App, sollte Ihre Rechtsberatung festlegen, wie ein erkannter Widerspruch auf die gesamte Kundenbeziehung angewendet wird, statt jedes Gerät isoliert zu betrachten.
Die California Privacy Protection Agency betont außerdem, dass Datenschutzoptionen klar und ausgewogen sein müssen und keine Dark Patterns, die von einem Widerspruch abhalten sollen. Ablehnen sollte so einfach sein wie Zustimmen, in Kalifornien und überall sonst.
Das Einwilligungsprotokoll und die Datenübersicht
Ein Einwilligungsnachweis sollte eine echte Entscheidung zeigen und kein vages Feld wie consent = true. Sie müssen wissen, was angezeigt wurde und was die Kundschaft gewählt hat. Speichern Sie nur, was nötig ist, um diese Auswahl nachzuweisen und anzuwenden:
- Interne Kunden- oder Gerätekennung oder pseudonyme Kennung
- Region und Sprache zum Zeitpunkt der Entscheidung
- Datum und Uhrzeit
- App-Version und Version des Einwilligungsbildschirms
- Die genau angezeigten Zwecke und die angezeigten Anbieter bzw. SDKs
- Die Auswahl für jeden Zweck
- Wie die Auswahl erfasst wurde
- Verlauf von Widerrufen und Änderungen
- Status der Weitergabe an nachgelagerte Systeme, wo relevant
Legen Sie keinen rohen Verhaltensverlauf, keine vollständigen Bildschirmaufzeichnungen und keine unnötigen Kennungen im Einwilligungsprotokoll ab. Führen Sie daneben eine Datenübersicht, die für jede Datenart Zweck, Rechtsgrundlage, System, Empfänger, Region, Aufbewahrungsregel, Löschweg und Zuständigkeit festhält. Nutzen Sie diese Übersicht für Datenschutzerklärungen, die Datenschutzangaben im App Store, Offenlegungen nach CCPA, Löschanfragen und Listen der Unterauftragsverarbeiter.
Prüfpunkt DSFA. Wenn Ihre Datenübersicht eine Verarbeitung mit höherem Risiko zeigt, etwa systematische Überwachung, sensible Daten oder Profiling in großem Umfang, fragen Sie Ihre Datenschutzbeauftragten oder Ihre Rechtsberatung, ob vor der Entwicklung eine Datenschutz-Folgenabschätzung erforderlich ist. Die Datenübersicht zeigt Ihnen, ob Sie diese Schwelle überschritten haben.
Es gibt keine allgemeingültige Aufbewahrungsfrist
Es gibt keine Regel, die besagt: „Bewahren Sie Daten X Jahre auf.“ Daten dürfen nicht länger aufbewahrt werden, als es für ihren angegebenen Zweck nötig ist. Unterschiedliche Daten brauchen daher unterschiedliche Aufbewahrungsfristen. Ein vertretbarer Plan könnte so aussehen:
| Daten | Ansatz zur Aufbewahrung |
|---|---|
| Bestellungen, Rechnungen, Steuerdaten | Für die geltende gesetzliche bzw. buchhalterische Frist aufbewahren |
| Kontodaten | Solange das Konto aktiv ist, plus eine festgelegte Frist nach der Schließung, sofern keine andere Pflicht gilt |
| Rohe App-Ereignisse | Nur so lange aufbewahren, wie es für Produkt- und Kampagnenanalysen nötig ist; danach aggregieren oder löschen |
| Absturz- und Diagnoseprotokolle | Kurzer betrieblicher Zeitraum, danach aggregieren oder löschen |
| Push-Tokens | Löschen oder ungültig machen, wenn die Berechtigung widerrufen wird, das Token ungültig wird oder eine Deinstallation erkannt wird |
| Marketing-Einstellungen | Einen minimalen Sperrvermerk so lange aufbewahren, wie es nötig ist, um den Widerspruch einzuhalten |
| Einwilligungsnachweise | Nur so lange aufbewahren, wie es nötig ist, um die Entscheidung nachzuweisen und Ansprüche zu bearbeiten |
| Backups | Den Ablaufzyklus dokumentieren und bestätigen, dass die Löschung abgeschlossen ist, sobald ältere Backups auslaufen |
| Supportunterlagen | Ein festgelegter Zeitraum für Kundenservice und rechtliche Ansprüche |
Vermeiden Sie beide bequemen Extreme. „Für immer aufbewahren, falls es nützlich ist“ widerspricht der Speicherbegrenzung. „Alles sofort löschen“ kann mit Pflichten aus Steuerrecht, Betrugsprävention, Gewährleistung oder Werbesperren kollidieren. Die vollständige Vorlage für den Aufbewahrungsplan, wie die Löschung über Backups und Dritte hinweg funktioniert und den Ablauf für Anfragen zu Betroffenenrechten finden Sie unter Aufbewahrung und Löschung von Daten in mobilen Apps: was Sie aufbewahren, warum und wie lange.
Unterauftragsverarbeiter, SDKs und Datenschutzangaben
Eine Liste der Unterauftragsverarbeiter ist keine Logowand. Für jedes Unternehmen, das personenbezogene Daten nach Ihren Weisungen (oder denen Ihres Anbieters) verarbeitet, sollten Sie Folgendes angeben können: den Namen der juristischen Person, den Dienst und den Zweck der Verarbeitung, die betroffenen Datenkategorien, ob es als Auftragsverarbeiter bzw. Unterauftragsverarbeiter oder als eigenständig Verantwortlicher handelt, den oder die Verarbeitungsorte, gegebenenfalls den Mechanismus für internationale Übermittlungen, einen Link zu seinem Auftragsverarbeitungsvertrag (AVV) oder seiner Datenschutzdokumentation, das Datum der Aufnahme und den Status sowie die Art, wie Kunden über Änderungen informiert werden.
Ein typischer Stack einer E-Commerce-App umfasst Cloud-Hosting und Datenbankinfrastruktur, ein CDN, einen Authentifizierungsanbieter, Fehlerüberwachung und Absturzberichte, Produktanalysen, eine Infrastruktur für die Zustellung von Push-Benachrichtigungen, eine Kundensupport-Plattform, einen E-Mail- bzw. SMS-Anbieter, ein Data Warehouse, Attributions- und Werbe-SDKs, die Integrationen von Shopify und Checkout sowie Dienste von Apple und Google. Stufen Sie nicht automatisch jeden Anbieter als Unterauftragsverarbeiter ein: Eine Werbeplattform, ein Zahlungsanbieter oder ein App-Store-Betreiber kann je nach Datenfluss und Vertrag in einer anderen rechtlichen Rolle handeln, und diese Rollenanalyse muss stimmen.
Ein Punkt, der die Plattformen betrifft: Apple verlangt, dass Apps die von SDKs Dritter erfassten Daten in den Datenschutzangaben im App Store offenlegen und in der Datenschutzerklärung die Weitergabe an Dritte, Aufbewahrung und Löschung sowie den Widerruf der Einwilligung erklären. Diese Datenschutzangaben im App Store sind Teil Ihres Store-Eintrags. Fehler darin sind ein Risiko für Ablehnung und Vertrauen, genau wie ein schlechter Eintrag. Wenn Sie gerade Ihren Eintrag bearbeiten, lesen Sie So füllen Sie Ihren App-Store-Eintrag aus, ohne abgelehnt zu werden. Die vollständige Checkliste zu Anbietern, die Rollenanalyse, Übermittlungen und SDK-Angaben finden Sie unter Rollenregister der Anbieter, Unterauftragsverarbeiter und Datenschutzangaben zu SDKs in E-Commerce-Apps.
Einwilligungssignale für Analysen und Werbung
Wenn Sie Analysen oder Werbung für Personen im EWR betreiben, muss die Einwilligungsentscheidung die Systeme erreichen, die die Daten verarbeiten. Eine Kundin oder ein Kunde kann personalisierte Werbung in der ersten Ebene ablehnen. Erhalten die SDKs und Werbeplattformen diese Auswahl aber nie, erfassen Sie weiterhin Daten und leiten sie weiter, als hätte die Person zugestimmt.
Für Google Analytics for Firebase und die Werbeprodukte von Google ist der Einwilligungsmodus der Mechanismus, der die Auswahl überträgt: Standardzustände, die vor der Erfassung festgelegt werden, und Aktualisierungen, wenn die Kundschaft entscheidet, für analytics_storage, ad_storage, ad_user_data und ad_personalization. Eine Consent-Management-Plattform (CMP) kann das steuern, aber das Prinzip gilt unabhängig vom Tool: Der Status, den Ihre Kundschaft gewählt hat, muss der Status Ihrer SDKs sein. Wie sich der Einwilligungsmodus tatsächlich verhält (auch, warum „denied“ nicht immer verhindert, dass Daten an Google gehen), wie eine CMP dazu passt und warum die Auswahl auch Ihre SDKs außerhalb von Google erreichen muss, lesen Sie in Google Consent Mode und CMPs für mobile Apps.
Was Ihr Team erstellen muss
Datenschutz in einer App ist mehr als ein Bildschirm. Vor der Veröffentlichung sollte eine Shopify-Marke all das haben:
- Eine Datenübersicht: Datenart, Zweck, Rechtsgrundlage, System, Empfänger, Region, Aufbewahrung, Löschweg, Zuständigkeit.
- Ein Rollenregister der Anbieter: jeder Anbieter namentlich erfasst, mit seiner tatsächlichen rechtlichen Rolle (Auftragsverarbeiter, Unterauftragsverarbeiter oder eigenständig Verantwortlicher) und dem Übermittlungsmechanismus.
- Ein Einwilligungsdesign: eine Auswahl in der ersten Ebene und ein Detailbildschirm pro Zweck, bei dem Ablehnen so einfach ist wie Zustimmen.
- Ein Weitergabetest: der Nachweis, dass eine abgelehnte oder widerrufene Auswahl tatsächlich den Status im SDK ändert und nicht nur die Oberfläche.
- Ein Ablauf für Betroffenenrechte: Auskunft, Löschung, Berichtigung und Widerspruch, mit Identitätsprüfung und dokumentierten Ausnahmen.
- Ein Aufbewahrungsplan: pro Datenart, nicht eine pauschale Zahl.
- Angaben in den Stores: Datenschutzangaben im App Store und bei Google Play, die zur Datenübersicht passen, plus die Abschnitte der Datenschutzerklärung, die Apple und Google verlangen.
Fehlt einer dieser Punkte, wird es schwerer, den anderen zu vertrauen. Diese Checkliste ist auch der schnellste Weg, um zu sehen, wo eine bestehende App angreifbar ist.
Wie NAPPS hilft
NAPPS baut die oben beschriebenen Datenschutzbildschirme für Marken auf Shopify und Shopify Plus: eine Einwilligungsauswahl in der ersten Ebene, ein Datenschutzcenter im Profil, ATT- und Benachrichtigungsabfragen im passenden Kontext und Push-Einstellungen nach Kategorie. Die Apps werden unter Ihren Apple- und Google-Konten veröffentlicht, mit Ihren Datenschutzangaben im App Store und bei Google Play.
Die Weitergabe der Einwilligung ist Standard und kein optionales Zusatzmodul. Wenn eine Kundin oder ein Kunde eine Auswahl ablehnt oder widerruft, aktualisiert NAPPS den Einwilligungsstatus in den Integrationen, die Sie aktiviert und konfiguriert haben: Die Auswahl wird pro Zweck gespeichert, die betreffenden Einwilligungs-APIs der SDKs werden vor der Erfassung aktualisiert, und künftige optionale Ereignisse werden nicht mehr weitergeleitet. Das ist kein Vorteil nativer Apps gegenüber WebView-Apps (eine WebView-App kann die Einwilligung beachten, und eine native App kann daran scheitern). Es ist eine Grundanforderung, die wir einbauen, weil eine App, die diese Auswahl ignoriert, eine Ablehnung im App Store und bei Google Play riskieren würde. Zwischen Marken unterscheidet sich, welche Integrationen aktiviert sind, nicht, ob die Auswahl respektiert wird. Was NAPPS nicht tut: die rechtlichen Einschätzungen für Sie treffen. Ihre Rechtsgrundlagen, Ihren Aufbewahrungsplan, die Rollen Ihrer Unterauftragsverarbeiter und Ihre Analyse der Rechtsgebiete legen Sie mit Ihrer Rechtsberatung fest, und die App ist so gebaut, dass sie diese Entscheidungen umsetzt.
Einen breiteren Überblick über alles, was eine App zum Start braucht, finden Sie in So machen Sie aus Ihrem Shopify-Shop eine mobile App (2026). Für regulierte Kategorien, in denen schon die Freigabe im Store eine eigene Hürde ist, lesen Sie Können Sie CBD, Cannabis oder Vapes über eine mobile App verkaufen?
Weiterführende Artikel zu Datenschutz, Einwilligung und Berechtigungen
Jeder der folgenden Bereiche hat eine eigene ausführliche Anleitung:
- App Tracking Transparency: Wann eine E-Commerce-App ATT braucht und wie Sie richtig fragen: ob Ihre App überhaupt Tracking im Sinne von Apple betreibt, wie Sie gut fragen und wie Sie weiter messen, wenn eine Kundin oder ein Kunde ablehnt.
- Einwilligung für Push-Benachrichtigungen: Berechtigung, Marketing-Einwilligung und Gestaltung der Benachrichtigungseinstellungen: die zwei getrennten Entscheidungen hinter Push-Benachrichtigungen, die Trennung von Servicenachrichten und Marketing und die Gestaltung von Benachrichtigungseinstellungen, die Ihre Kundschaft eingeschaltet lässt.
- So gestalten Sie ein Datenschutzcenter für mobile Apps, das Ihre Kundschaft wirklich nutzen kann: die Bauanleitung für den Betrieb: Zwecke den Einstellungen zuordnen, den Status festlegen, bevor SDKs laufen, was „aus“ wirklich bewirkt, und die QA-Testfälle, die es belegen.
- Aufbewahrung und Löschung von Daten in mobilen Apps: was Sie aufbewahren, warum und wie lange: wie Sie einen vertretbaren Aufbewahrungsplan nach Zweck aufbauen und wie die Löschung über Backups und Dritte hinweg wirklich funktioniert.
- Rollenregister der Anbieter, Unterauftragsverarbeiter und Datenschutzangaben zu SDKs in E-Commerce-Apps: wie Sie die tatsächliche rechtliche Rolle jedes Anbieters bestimmen und mit SDK-Angaben, Übermittlungen und den Datenschutzangaben in den Stores umgehen.
- Google Consent Mode und CMPs für mobile Apps: was der Einwilligungsmodus tatsächlich bewirkt, das Verhalten im einfachen und im erweiterten Modus und warum die Auswahl jedes SDK erreichen muss, nicht nur die SDKs von Google.
Häufig gestellte Fragen
Nein. Eine Berechtigung des Betriebssystems, etwa Apples Tracking-Abfrage oder die Benachrichtigungsabfrage von Android, ist die Steuerung der Plattform. Sie zu erteilen ist nach europäischen Regeln nicht automatisch eine wirksame Einwilligung, und sie ersetzt nicht die Auswahlmöglichkeiten in der App, die Sie für optionale Analysen, Werbung oder Marketing brauchen. Es sind getrennte Ebenen, die zueinander passen müssen.
Nein. Es gibt keine feste Zahl. Die Regel ist die Speicherbegrenzung: Daten dürfen nicht länger aufbewahrt werden, als es für den Zweck nötig ist, zu dem sie erhoben wurden. Das bedeutet unterschiedliche Aufbewahrungsfristen für Bestellungen, Kontodaten, rohe Ereignisse, Protokolle, Push-Tokens und Einwilligungsnachweise statt einer pauschalen Frist für alles.
Wenn die App ihre Daten mit Daten aus Apps, Websites oder Offline-Angeboten anderer Unternehmen verknüpft, um gezielte Werbung auszuspielen oder Werbung zu messen, auch wenn die Kennung eine gehashte E-Mail-Adresse oder Telefonnummer ist. Wenn die App nur eigene Analysen für dieselbe Marke ohne Tracking über andere Unternehmen hinweg durchführt, gilt ATT womöglich nicht. Diese Einschätzung gehört aber in Ihre Datenübersicht und Ihre rechtliche Prüfung.
Europa ist bei optionalen Datenverwendungen weitgehend ein Opt-in-Modell, und die Einwilligung muss freiwillig, für einen bestimmten Zweck und leicht widerrufbar sein. Der kalifornische CCPA/CPRA ist weitgehend ein Opt-out-Modell: Unternehmen, die unter das Gesetz fallen, informieren bei der Erhebung und müssen eine klare Möglichkeit bieten, dem Verkauf oder der Weitergabe personenbezogener Daten zu widersprechen. Sie müssen Opt-out-Signale wie Global Privacy Control beachten und die Verwendung sensibler Daten einschränken, wo dieses Recht gilt. Einen europäischen Opt-in-Bildschirm können Sie in der Regel nicht einfach weiterverwenden, um die Anforderungen in Kalifornien zu erfüllen.
Nein. Apple verbietet, Funktionen davon abhängig zu machen, dass Tracking akzeptiert wird, und Push-Benachrichtigungen dürfen keine Voraussetzung dafür sein, dass die App funktioniert. Einkaufen, Inhalte, Angebote und Prämien müssen funktionieren, ob eine Kundin oder ein Kunde Tracking oder Benachrichtigungen akzeptiert oder nicht.
Direkt aus der Quelle
Diese Regeln ändern sich. Prüfen Sie deshalb die aktuellen Fassungen direkt:
- Europa: der Text der DSGVO (Artikel 5 bis 7), Leitlinien des EDSA und, im Vereinigten Königreich, die Leitlinien des ICO zu den PECR und zu Speicher- und Zugriffstechnologien.
- Apple: die App Store Review Guidelines, App Tracking Transparency und die Seiten zu Datenschutz und Datennutzung.
- Google / Android: die Leitlinien zur Benachrichtigungsberechtigung, die Richtlinie zur Einwilligung der Nutzer in der EU und der Einwilligungsmodus für Apps.
- Kalifornien: die CCPA-Seiten des Attorney General, die Beispiele aus der Rechtsdurchsetzung und die California Privacy Protection Agency.
Das Fazit
Datenschutz in einer Shopping-App besteht aus fünf getrennten Teilen: notwendige Servicedaten, optionale Analysen, Werbe-Tracking, Marketing-Einwilligung und Rechte der Kundschaft. Halten Sie sie getrennt. Geben Sie Ihrer Kundschaft bei optionalen Verwendungen eine echte Wahl, machen Sie Ablehnen so einfach wie Zustimmen, und stellen Sie sicher, dass die Auswahl Ihre SDKs erreicht. Wo Sie sich nach der DSGVO oder geltenden E-Privacy-Regeln auf eine Einwilligung stützen, muss sie nachweisbar, zweckbezogen und leicht zu widerrufen sein. Kalifornien ergänzt das Recht auf Widerspruch gegen Verkauf und Weitergabe sowie die Pflicht, Signale wie GPC zu beachten. Apple und Google bringen ihre eigenen Berechtigungsmechanismen mit.
Wenn Sie eine Shopify-App planen und die Datenschutzfunktionen von Anfang an eingebaut statt später nachgerüstet haben möchten, buchen Sie ein 20-minütiges Gespräch mit dem NAPPS-Team. Wir zeigen Ihnen, wie Einwilligungsbildschirme, Datenschutzcenter und Berechtigungsabfragen in einer nativen App zusammenspielen und wie die Einwilligung in den von Ihnen aktivierten Integrationen umgesetzt wird. So können Sie das in Ihre Gespräche zu Recht und Plattformen mitnehmen, bevor Sie mit der Entwicklung beginnen.
Weiterlesen

27. Oktober 2026 - 10 Min. Lesezeit
4 Alternativen zu MobiLoud für Shopify: Preise und Eignung



23. Oktober 2026 - 8 Min. Lesezeit
Tapcart vs. Shopney: Preise, Funktionen und welcher Anbieter zu Ihrem Shopify-Shop passt

18. September 2026 - 13 Min. Lesezeit
Tapcart-Alternative: NAPPS vs. Tapcart bei Preisen, Funktionen und Migration